Domain hörgeräte-bielefeld.de kaufen?
Wir ziehen mit dem Projekt
hörgeräte-bielefeld.de um.
Sind Sie am Kauf der Domain
hörgeräte-bielefeld.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hörgeräte-bielefeld.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
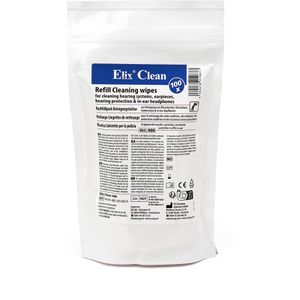
Elix Reinigungstücher 488.100.000N, feucht, für Hörgeräte und Gehörschutz, im Nachfüller, 100 TücherEntfernt wirkungsvoll Ohrenschmalz, Hautfett und Schmutz Für Hörsysteme, Ohrpassstücke, Gehörschutz und In-Ear-Kopfhörer Pflegt die Hörgeräteausrüstung und sorgt für eine längere Lebensdauer des Hörgerätes Schonende Vliestücher zur sicheren Anwendung Nachfüllpack spart bis zu 90% Plastik im Vergleich zur Spenderbox Reinigt absolut streifenfrei und trocknet schnell Medizinprodukt Klasse 1 Tuchmaße 13 x 15 cm Merkmale: Ausführung: feucht Einsatzbereich: Büro, Haushalt, Werkstatt geeignet für: Hörgeräte Gebinde: Nachfüller Warnhinweise: Enthält: PARFUM (D-LIMONENE) Hinweis: Reinigungstücher vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen.16,85 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Weller, Marco: TinnitusTinnitus , ¿ Die besten Selbsthilfemaßnahmen, um den Alltag mit Ohrgeräuschen zu meistern - von Entspannung und Achtsamkeit bis hin zu einem guten Schlaf ¿ Für alle, die die Kontrolle über ihren Tinnitus und ihre Lebensfreude zurückgewinnen wollen ¿ Der Autor arbeitet in der stationären Rehabilitation von Menschen mit Hörstörungen und verfügt über langjährige Erfahrung in der Behandlung und Begleitung von Menschen mit Tinnitus Endlich besser leben mit Ohrgeräuschen! Piepen, Brummen, Rauschen, Summen - die meisten Menschen, die unter einem Tinnitus leiden, fühlen sich von den Ohrgeräuschen im Alltag belastet und eingeschränkt. Doch obwohl es keine Therapie gibt, die die Symptome gänzlich beseitigt, kann man viel tun, um gut damit zu leben. Der Tinnitus-Experte Dr. med. Marco Weller nimmt mit seinem Ratgeber unnötige Ängste und klärt über Fehlinformationen auf. Außerdem liefert er die besten Wege der Selbsthilfe - von Entspannung und Bewegung bis hin zu einer positiven Gestaltung der Hörwahrnehmung. Aus dem Inhalt: Was ist Tinnitus? Woher kommt der Tinnitus? Möglichkeiten der Diagnostik So wird der Tinnitus behandelt Tinnitus ganzheitlich begegnen Tinnitus in bestimmten Lebenssituationen , Schalter & Relais > Autoelektrik , Erscheinungsjahr: 20220915, Produktform: Kartoniert, Autoren: Weller, Marco, Seitenzahl/Blattzahl: 144, Keyword: Ohrgeräusche; Hörsturz; Ohrensausen; Tinnitus Heilchancen; Tinnitus Therapieformen; Achtsamkeit; Morbus Meniere; Ohrenklingeln; Störgeräusche, Fachschema: Gesundheit (allgemein)~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Komplementäre Therapien, Heilverfahren und Gesundheit, Warengruppe: TB/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Humboldt Verlag, Verlag: Humboldt Verlag, Verlag: humboldt Verlag, Länge: 213, Breite: 155, Höhe: 12, Gewicht: 350, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Alternatives Format EAN: 9783842630802 9783842630819, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was sind gängige Präventionsmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, regelmäßige Backups erstellen und diese offline speichern, Schulungen für Mitarbeiter zur Sensibilisierung für Phishing-E-Mails und verdächtige Links durchführen. Einsatz von Antiviren- und Anti-Malware-Programmen sowie Firewalls zur Erkennung und Blockierung von Ransomware-Angriffen. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Geemarc L2T-10 Hörverstärker für Hörgeräte kompatibel Schwarz L2T-10_ANT_IGeemarc L2T10 – Gesprochenes Wort direkt als Text mitlesen! Verpassen Sie unterwegs nie wieder wichtige Durchsagen oder Vorträge im öffentlichen Raum! Der Geemarc L2T10 empfängt Audiosignale aus elektromagnetischen Induktionsschleifen und überträgt Sprache in Echtzeit als geschriebenen Text direkt auf den Bildschirm Ihres Smartphones oder Tablets.Plug & Play per USB-C®: Einfach an den USB-C-Anschluss Ihres Geräts anschließen und eine Speech-to-Text-App starten (z. B. Live Transcribe für Android oder die Diktierfunktion unter iOS). Barrierefreie Kommunikation: Wandelt empfangene Funksignale im Induktionsschleifenfeld automatisch und präzise in Textform um. Ultrakompakt & Federleicht: Mit Abmessungen von nur 50 x 30 x 6 mm und einem Gewicht von lediglich 5 Gramm passt der Adapter in jede Tasche.57,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Elix Reinigungstücher 488.100.000N, feucht, für Hörgeräte und Gehörschutz, im Nachfüller, 100 TücherEntfernt wirkungsvoll Ohrenschmalz, Hautfett und Schmutz Für Hörsysteme, Ohrpassstücke, Gehörschutz und In-Ear-Kopfhörer Pflegt die Hörgeräteausrüstung und sorgt für eine längere Lebensdauer des Hörgerätes Schonende Vliestücher zur sicheren Anwendung Nachfüllpack spart bis zu 90% Plastik im Vergleich zur Spenderbox Reinigt absolut streifenfrei und trocknet schnell Medizinprodukt Klasse 1 Tuchmaße 13 x 15 cm Merkmale: Ausführung: feucht Einsatzbereich: Büro, Haushalt, Werkstatt geeignet für: Hörgeräte Gebinde: Nachfüller Warnhinweise: Enthält: PARFUM (D-LIMONENE) Hinweis: Reinigungstücher vorsichtig verwenden. Vor Gebrauch stets Etikett und Produktinformationen lesen.16,85 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Weller, Marco: TinnitusTinnitus , ¿ Die besten Selbsthilfemaßnahmen, um den Alltag mit Ohrgeräuschen zu meistern - von Entspannung und Achtsamkeit bis hin zu einem guten Schlaf ¿ Für alle, die die Kontrolle über ihren Tinnitus und ihre Lebensfreude zurückgewinnen wollen ¿ Der Autor arbeitet in der stationären Rehabilitation von Menschen mit Hörstörungen und verfügt über langjährige Erfahrung in der Behandlung und Begleitung von Menschen mit Tinnitus Endlich besser leben mit Ohrgeräuschen! Piepen, Brummen, Rauschen, Summen - die meisten Menschen, die unter einem Tinnitus leiden, fühlen sich von den Ohrgeräuschen im Alltag belastet und eingeschränkt. Doch obwohl es keine Therapie gibt, die die Symptome gänzlich beseitigt, kann man viel tun, um gut damit zu leben. Der Tinnitus-Experte Dr. med. Marco Weller nimmt mit seinem Ratgeber unnötige Ängste und klärt über Fehlinformationen auf. Außerdem liefert er die besten Wege der Selbsthilfe - von Entspannung und Bewegung bis hin zu einer positiven Gestaltung der Hörwahrnehmung. Aus dem Inhalt: Was ist Tinnitus? Woher kommt der Tinnitus? Möglichkeiten der Diagnostik So wird der Tinnitus behandelt Tinnitus ganzheitlich begegnen Tinnitus in bestimmten Lebenssituationen , Schalter & Relais > Autoelektrik , Erscheinungsjahr: 20220915, Produktform: Kartoniert, Autoren: Weller, Marco, Seitenzahl/Blattzahl: 144, Keyword: Ohrgeräusche; Hörsturz; Ohrensausen; Tinnitus Heilchancen; Tinnitus Therapieformen; Achtsamkeit; Morbus Meniere; Ohrenklingeln; Störgeräusche, Fachschema: Gesundheit (allgemein)~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Komplementäre Therapien, Heilverfahren und Gesundheit, Warengruppe: TB/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Humboldt Verlag, Verlag: Humboldt Verlag, Verlag: humboldt Verlag, Länge: 213, Breite: 155, Höhe: 12, Gewicht: 350, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Alternatives Format EAN: 9783842630802 9783842630819, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nowak, Annette: Tinnitus loslassenTinnitus loslassen , Neueste Erkenntnisse aus der Gehirnforschung umsetzen. Praktische Übungen: zur inneren Ruhe finden , Schalter & Relais > Autoelektrik , Erscheinungsjahr: 20241002, Produktform: Kartoniert, Beilage: Broschiert (KB), Autoren: Nowak, Annette, Seitenzahl/Blattzahl: 136, Abbildungen: 10 Abbildungen, Keyword: Gingko; Gingko biloba; Hörgeräte; Hörsturz; Inneres Kind; Ohrgeräusche; Polyvagal Theorie; Schwerhörigkeit; Stress; Tinnitus; Tinnitus Behandlung; Tinnitus Retraining; Vagusnerv, Fachschema: Hals-Nasen-Ohren-Heilkunde - HNO~Nase / Hals-Nasen-Ohren-Heilkunde~Otorhinolaryngologie, Fachkategorie: Komplementäre Therapien, Heilverfahren und Gesundheit~Hals-Nasen-Ohren-Heilkunde, Warengruppe: TB/Ratgeber Gesundheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 160, Höhe: 10, Gewicht: 301, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was sind gängige Präventionsmaßnahmen gegen Ransomware-Angriffe?
Regelmäßige Sicherheitsupdates für Betriebssysteme und Software installieren, regelmäßige Backups erstellen und diese offline speichern, Schulungen für Mitarbeiter zur Sensibilisierung für Phishing-E-Mails und verdächtige Links durchführen. Einsatz von Antiviren- und Anti-Malware-Programmen sowie Firewalls zur Erkennung und Blockierung von Ransomware-Angriffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.